

대한전기학회가 개인정보 유출 사고와 관련해 회원 계좌번호를 전량 파기하고 개인정보 보관 시스템을 개편하는 등 후속 보안조치를 완료했다고 밝혔다.
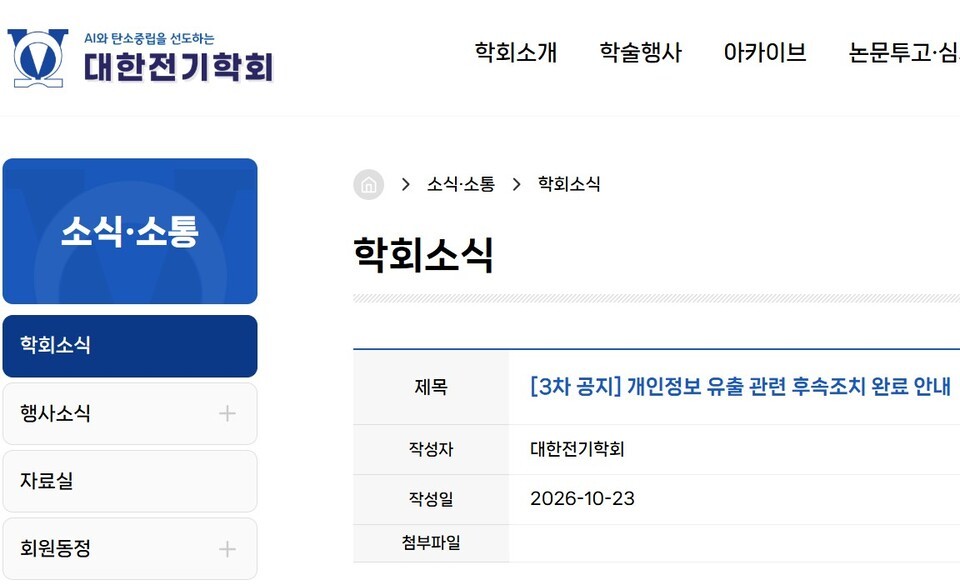
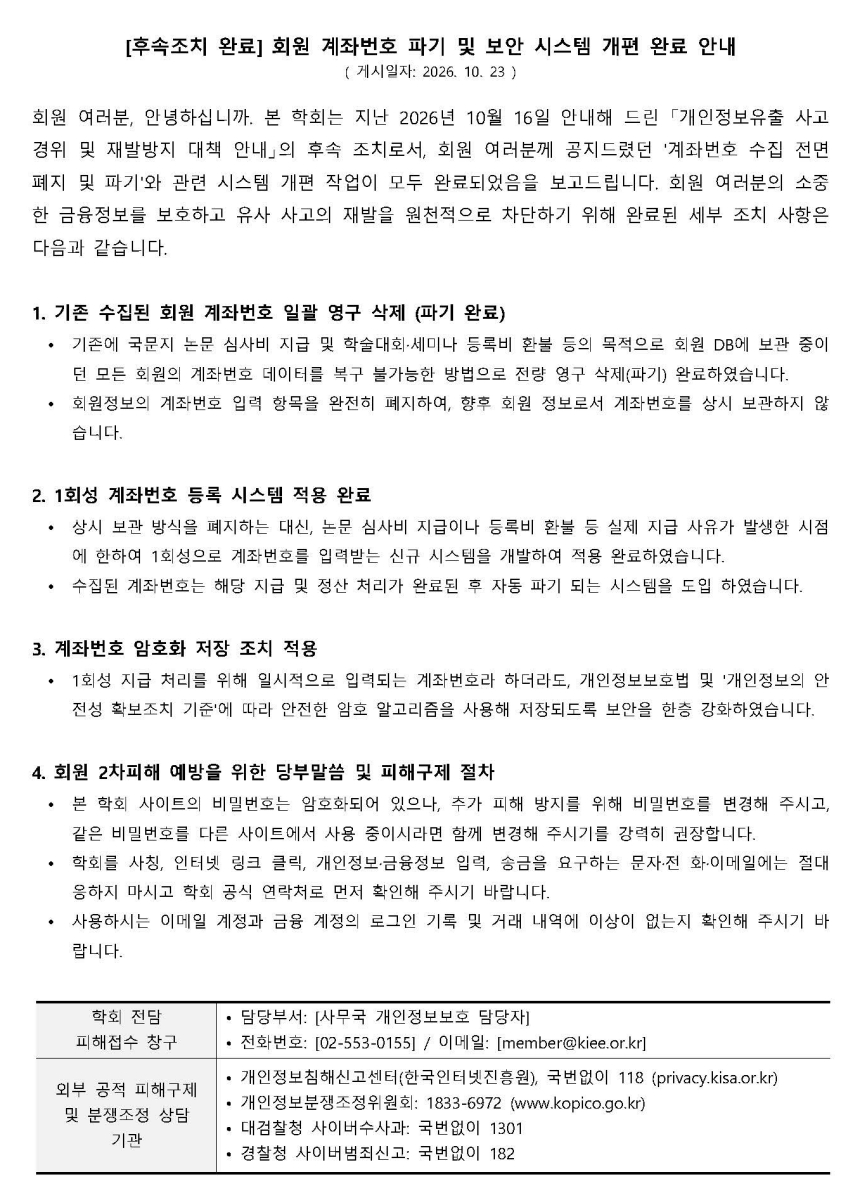
대한전기학회는 지난 10월 23일 홈페이지에 '개인정보 유출 관련 후속조치 완료 안내' 3차 공지를 게시하고, 기존 회원 데이터베이스(DB)에 보관하던 계좌번호를 모두 삭제하고 새로운 계좌번호 관리 시스템을 적용했다고 발표했다.
이번 조치는 학회가 지난 10월 16일 안내한 개인정보 유출 사고 경위와 재발 방지 대책의 후속 조치다.
학회는 그동안 국문지 논문 심사비 지급과 학술대회·세미나 등록비 환불 등을 위해 회원 DB에 저장해 온 계좌번호 데이터를 복구할 수 없는 방식으로 전량 영구 삭제했다고 설명했다. 계좌번호 입력 항목도 폐지해 앞으로 회원정보에 계좌번호를 상시 보관하지 않기로 했다.
대신 논문 심사비 지급이나 등록비 환불 등 실제 금융거래가 필요한 시점에만 계좌번호를 입력받는 1회성 등록 시스템을 도입했다. 수집된 계좌번호는 지급과 정산 처리가 끝나면 자동으로 파기된다.
일시적으로 수집하는 계좌번호에 대해서도 암호화 저장 조치를 적용했다. 학회는 개인정보의 안전성 확보조치 기준에 따라 안전한 암호화 알고리즘을 사용하도록 시스템을 개선했다고 밝혔다.
이번 조치의 핵심은 개인정보 유출 위험을 줄이기 위해 계좌번호를 상시 수집·보관하던 기존 구조를 폐지했다는 점이다. 금융정보가 필요한 경우에만 최소한으로 수집하고 처리 목적이 달성되면 자동 삭제하는 방식으로 변경한 것이다.
학회는 추가 피해 예방을 위해 회원들에게 학회 홈페이지 비밀번호를 변경하고, 다른 사이트에서도 동일한 비밀번호를 사용하고 있다면 함께 변경할 것을 권고했다.
또한 학회를 사칭한 인터넷 링크 클릭이나 개인정보·금융정보 입력, 송금을 요구하는 문자메시지와 이메일에 주의하고, 이메일 계정과 금융계정의 로그인 기록 및 거래 내역에 이상이 없는지 확인해 달라고 당부했다.
저작권자 © 데일리시큐 무단전재 및 재배포, AI학습 및 활용 금지

 YOUTUBE
 KIEE ARCHIVES